标签: 机场

  • v2ray-wss:一键搭 Reality 与 hy2 脚本

    v2ray-wss:一键搭 Reality 与 hy2 脚本

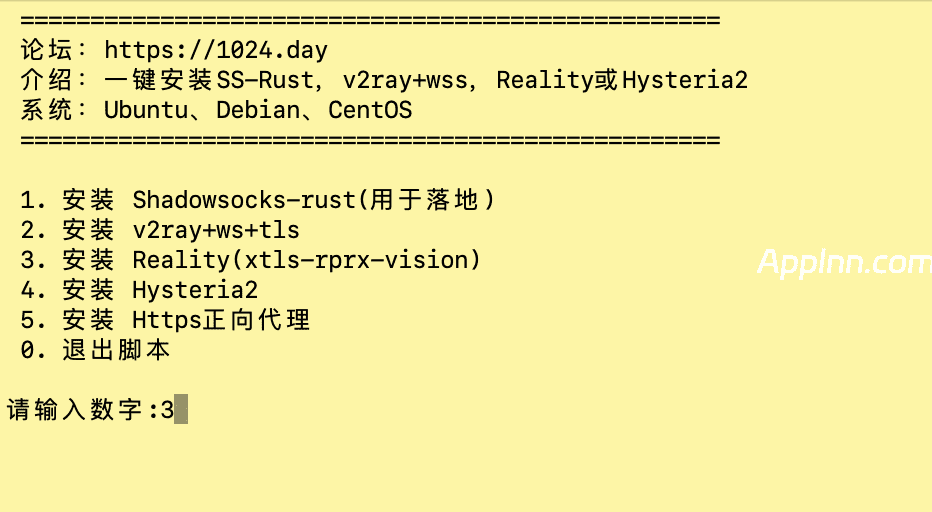
    v2ray-wss 一键脚本在 Linux 服务器上的安装菜单截图

    v2ray-wss 是一个在 Linux 服务器上一键搭建多种代理协议的 Shell 脚本,由 yeahwu 开源维护。它把 Shadowsocks-rust、V2ray + Nginx + WebSocket、Reality(xtls-rprx-vision)、Hysteria2 以及 https 正向代理这几种常见方案的安装流程收进一个交互式菜单,跑一条命令选个编号就能装完,省掉逐项改配置文件的麻烦。

    它最实用的一点是分清了「有没有域名」两条路:没有域名的机器可以直接装 Reality 和 Hysteria2,这两种方案不需要自己的域名和证书;有域名的则适合装 V2ray + WebSocket 或 https 正向代理。按自己的条件对号入座就行,不用研究哪种协议该怎么申请证书。

    能干什么

    • 五种方案一个菜单——Shadowsocks-rust、V2ray + Nginx + WebSocket、Reality(xtls-rprx-vision)、Hysteria2、https 正向代理,装哪个选哪个编号。
    • 无域名也能开局——Reality 和 Hysteria2 不需要自有域名和证书,手上有台干净 VPS 就能装起来。
    • 装完直接给配置——每种协议都会把客户端配置写到固定路径,脚本跑完照着路径 cat 出来即可导入客户端。
    • 覆盖常见系统——实测支持 Debian 9 到 13、Ubuntu 16.04 到 22.04、CentOS 7,并支持甲骨文 ARM 平台的机器。
    • 附卸载说明——项目 README 里给了卸载方法,装错了可以清理干净重来。

    怎么用

    1. 用 SSH 登录你的 VPS(建议先确认系统在支持列表内),执行脚本:wget git.io/tcp-wss.sh 拉下来后 bash 运行,或者直接 bash 一条命令拉起。
    2. 按菜单提示选择要安装的方案。没有域名就选 Reality 或 Hysteria2,有域名且想走 WebSocket 伪装再选 V2ray + WSS 那条。
    3. 装完后按对应路径取出客户端配置:V2ray WSS 在 /usr/local/etc/v2ray/client.json,Shadowsocks 在 /etc/shadowsocks/config.json,Reality 在 /usr/local/etc/xray/reclient.json,Hysteria2 在 /etc/hysteria/hyclient.json,https 正向代理在 /etc/caddy/https.json。
    4. 把配置导入客户端软件测试连通。连不上时,先检查服务器自带防火墙有没有关闭——这是作者在 README 里专门提醒的排查第一步。

    亮点与坑

    Hysteria2 是这套方案里最需要留意的:它基于 UDP,长时间使用后容易出现「突然连不上」的情况,多数是运营商对 UDP 流量更敏感造成的环境问题,并不一定是服务器或脚本坏了。所以别只押一套协议——现实里长期稳定性通常还是 Reality 更耐打,建议至少装两种轮换着用。

    另外两个要留心的点:一是脚本要用 root 权限在干净的 VPS 上跑,机器上已经有同端口服务时可能冲突;二是它只是安装脚本,不解决线路质量问题,连不上或速度慢的时候先分清是本地网络、服务器防火墙还是线路本身,别一概归到脚本头上。防火墙这一项作者特别强调过,很多人是机器自带防火墙没关掉的缘故。

    方案一览

    方案适用条件与说明
    Reality(xtls-rprx-vision)无需自有域名,长期稳定性较好
    Hysteria2无需自有域名,基于 UDP,易受运营商影响
    V2ray + Nginx + WebSocket需自有域名,走 WebSocket 伪装
    Shadowsocks-rust经典轻量方案,配置文件单独输出
    https 正向代理需自有域名,基于 Caddy 实现

    获取方式

    开源地址:github.com/yeahwu/v2ray-wss,脚本用法与卸载说明以仓库 README 为准。

    结论

    v2ray-wss 的价值在省事:不用逐个协议查教程、配证书、改配置文件,一条命令选个编号就能跑起来,并且照顾到了没有域名的情况。适合手上已经有 VPS、想快速把服务架起来的人;但它不提供线路质量,装完之后稳定性还得靠协议选择和日常观察。

    相关推荐

    如果你手上已经有 VPS,还可以看看本站介绍过的 SearchGal——同为开源可自建的工具,思路是用一个关键词聚合多个站点的搜索结果,与这类一键脚本一样属于「自己动手省事」的路线。
  • ACL4SSR Mannix 极速订阅转换 :将多个机场订阅链接合并成一个文件导入代理工具

    ACL4SSR Mannix 极速订阅转换 :将多个机场订阅链接合并成一个文件导入代理工具

    软件介绍

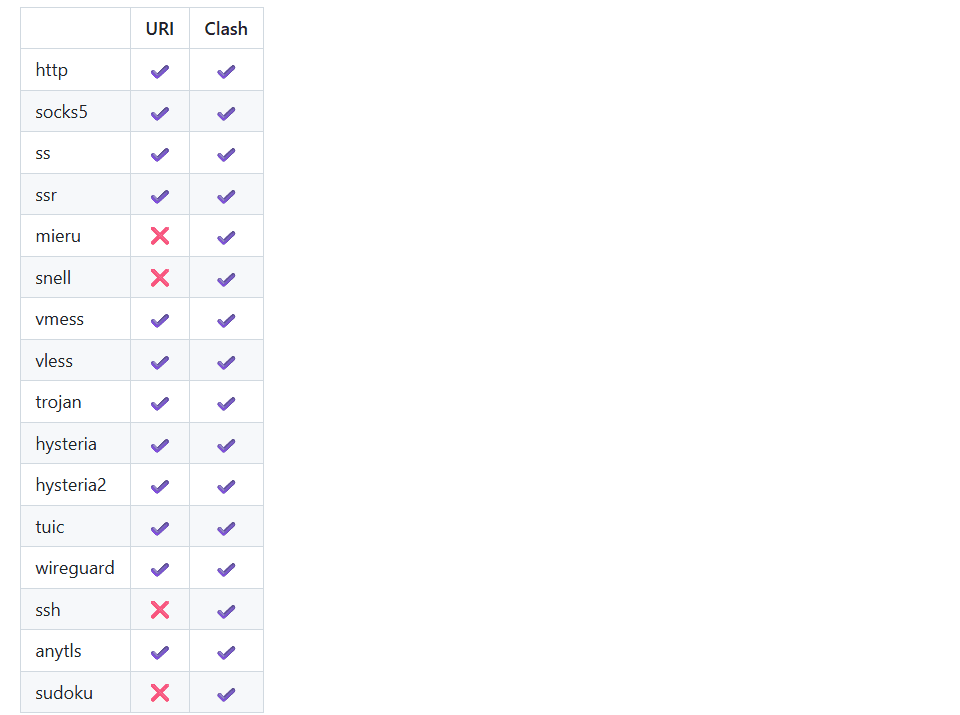
    ACL4SSR Mannix 订阅转换极速版就是一个“订阅转换中转站”,专门用来在 Clash(Meta/mihomo)、Clash proxies、Base64 和 URI 之间快速互转,让你不必在多个工具和脚本之间来回倒腾,适合经常换客户端、换格式、搞多端同步的重度 Clash 用户

    用于在 Clash(Meta/mihomo)、Clash proxies、base64 和 uri 订阅格式之间进行快速转换,纯 TypeScript 实现,最大化转换速度

    emoji、代理策略组和路由规则与 ACL4SSR_Online_Full_Mannix.ini 大致相同,url-test 间隔时间改为随节点数变化,最少 15 秒

    项目地址

    GitHub地址:https://github.com/zsokami/cvt?tab=readme-ov-file

    开源项目,不放心可以自行部署

    体验地址:https://sub.com.mp/

    下面这个项目搭配ACL4SSR帖子介绍的 可以把多机场订阅合并 使用:

    https://api.applnn.cc/45778.html

  • Self-Configuration:直接抄作业:Clash/Surge 代理规则配置一套配好,测速分流全自动

    Self-Configuration:直接抄作业:Clash/Surge 代理规则配置一套配好,测速分流全自动

    软件介绍

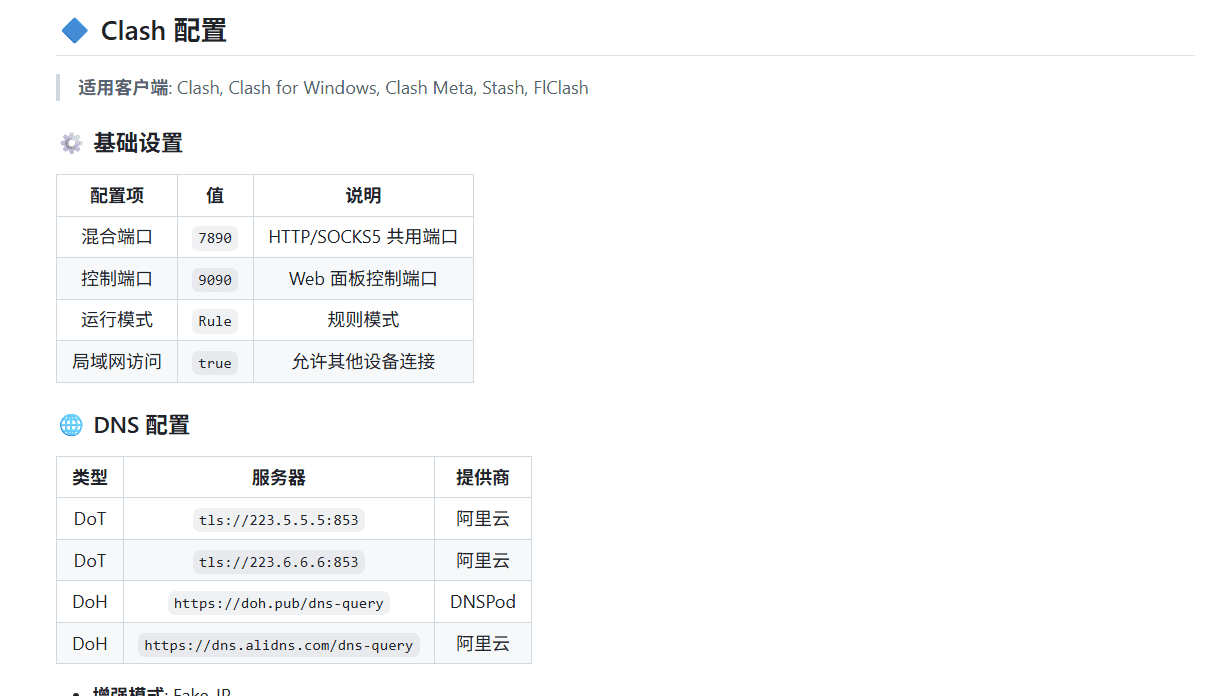
    Self-Configuration就是代理工具折腾到最后,拼的从来不是节点,而是规则和维护心态。Self-Configuration 这套自用配置文件主打“直接能用”:Clash/Clash Meta/Stash/FlClash 以及 Surge iOS/macOS 的框架都配好了,你只要把订阅地址换成自己的,就能跑起来,省掉从零拼规则的时间

    细节也够实在:规则集 自动更新(7 天),节点 自动测速(300 秒一次),还会自动过滤“流量/重置/到期”这类关键词节点。注意 Surge 的 URL Rewrite 需要装 MITM 证书,这类门槛别跳过,不然就是白折腾

    项目地址

    GitHub地址:https://github.com/ClashConnectRules/Self-Configuration/blob/main/README_CN.md

    Clash配置:https://github.com/ClashConnectRules/Self-Configuration/blob/main/Clash.yaml

    surge配置:https://github.com/ClashConnectRules/Self-Configuration/blob/main/Surge.conf

  • 站长送福利了,送机场0元50G一个月

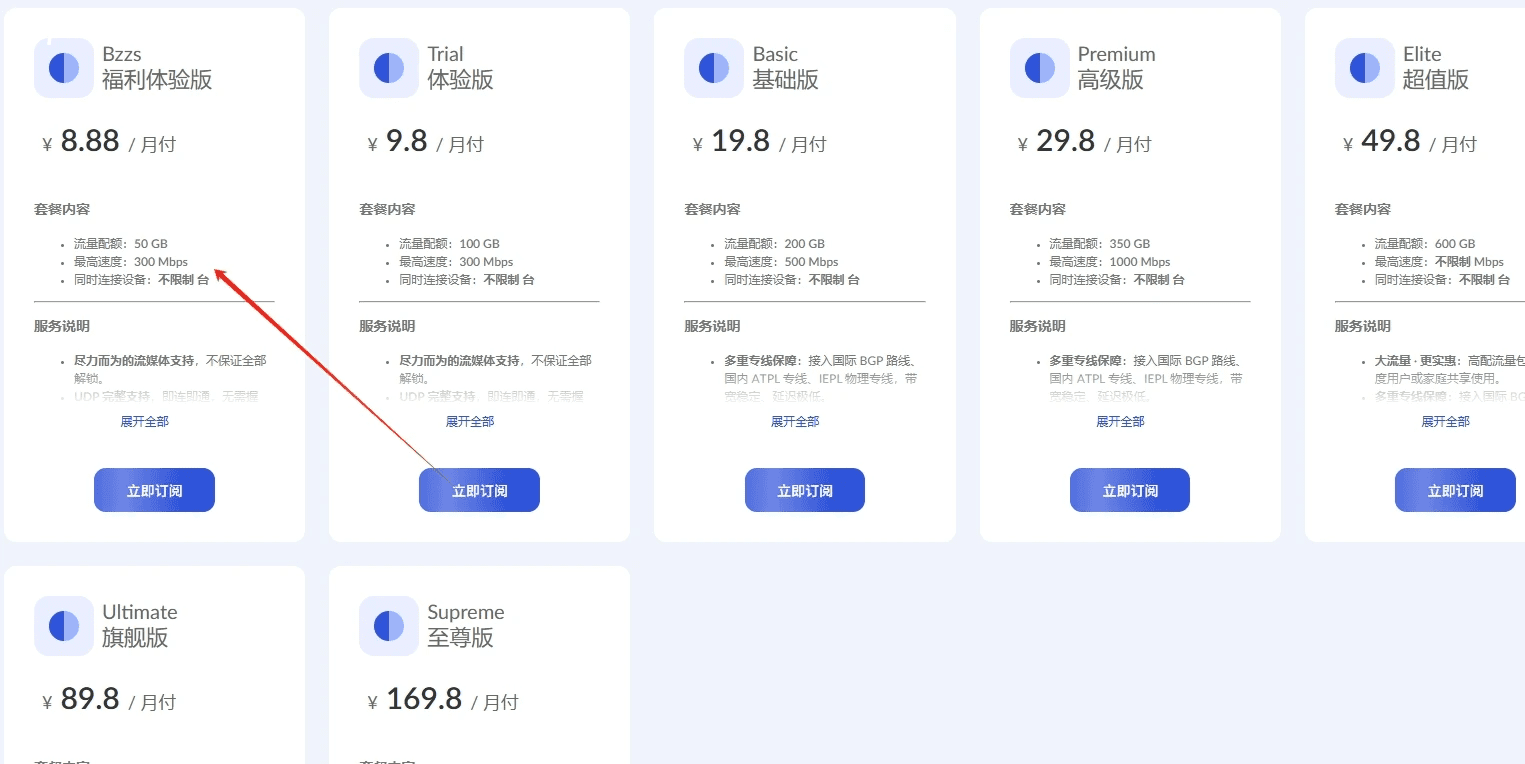
    Applnn站长送福利来咯,使用优惠劵【 free888】

    0 元购买“Applnn专属福利”8.88元的50 GB/30 天套餐

    地址:https://invite.zhifeijijiasu.cc/#/register?code=l3N9679y

    交流群时不时送各种福利,同时站长还会带人做点小兼职吗,免费上车

    项目兼职群:点击进群

    交流群:点击进群

  • Cloudflare WARP+生成WireGuard节点解锁ChatGPT完整教程

    在本文中,我们将详细介绍如何使用Cloudflare WARP+生成WireGuard节点,从而解锁ChatGPT访问。通过本教程,即使是技术小白也能轻松完成配置。

    什么是Cloudflare WARP+?

    Cloudflare WARP+是Cloudflare提供的VPN服务升级版,相比传统WARP,它拥有更快的速度和更稳定的连接。通过WARP+,用户可以获得Cloudflare全球CDN网络的加速效果,有效提升网络访问速度和稳定性。

    为什么选择WireGuard协议?

    WireGuard是一种现代、快速的VPN协议,相比传统的OpenVPN和IPSec,具有以下显著优势:

    • 🚀 更高的传输速度:采用最新加密算法,效率更高
    • ⚡ 更低的延迟:轻量级代码带来更快的响应时间
    • 🔒 更简洁的代码库:代码量仅约10万行,安全性更高
    • 📱 配置简单:配置文件简洁,易于使用和迁移

    准备工作

    在开始之前,请确保准备好以下必要内容:

    • ✅ Cloudflare WARP+账号或订阅
    • ✅ WARP+许可证密钥(12位字母数字组合)
    • ✅ 支持WireGuard的客户端软件
    • ✅ 稳定的网络环境

    详细配置步骤

    第一步:获取WARP+配置信息

    您可以使用网友整理的在线工具来生成WireGuard配置文件。该工具可以自动将WARP+账号转换为WireGuard可用的配置格式。

    操作步骤:

    1. 打开配置文件生成工具网页
    2. 输入您的WARP+许可证密钥
    3. 点击生成按钮获取配置文件
    4. 复制生成的配置文件内容
    WARP+配置文件生成界面

    第二步:导入配置到WireGuard客户端

    将生成的配置文件导入到您设备上的WireGuard客户端中。不同操作系统的导入方法略有不同:

    • 🪟 Windows:打开WireGuard客户端 → 点击"从文件导入隧道"或"创建隧道" → 选择配置文件 → 点击"激活"
    • 🍎 macOS:打开WireGuard应用 → 点击"+"号 → "从文件导入或创建…" → 选择配置文件
    • 📱 Android/iOS:打开WireGuard应用 → 点击"+"号 → 选择"从文件或归档导入" → 选择配置文件
    WireGuard客户端导入界面

    第三步:连接并测试

    激活WireGuard连接后,按照以下步骤进行测试:

    1. 确认WireGuard连接状态显示为"已激活"
    2. 打开浏览器访问 https://chat.openai.com
    3. 检查页面是否能够正常加载
    4. 尝试登录或注册ChatGPT账号

    如果一切配置正确,您应该可以顺利访问ChatGPT。

    常见问题解决方案

    连接不稳定怎么办?

    如果遇到连接不稳定的情况,可以尝试以下方法:

    • 切换不同的WireGuard服务器节点
    • 检查本地网络环境是否稳定
    • 尝试重新生成配置文件
    • 更新WireGuard客户端到最新版本

    注意事项

    • ⚠️ 确保WARP+订阅有效,过期后需要续费
    • ⚠️ 部分地区可能需要多次尝试才能连接成功
    • ⚠️ 建议选择延迟较低的服务器节点
    • ⚠️ 请妥善保管您的配置文件,避免泄露

    总结

    通过Cloudflare WARP+生成WireGuard节点是一种稳定、高效的解锁ChatGPT方法。整个配置过程简单快捷,适合各类用户使用。如果您觉得手动配置过于复杂,也可以直接购买现成的节点服务,省去繁琐的设置过程。

    希望本教程对您有所帮助!如果还有其他问题,欢迎在评论区留言交流。